


Toute organisation qui traite des données à caractère personnel est soumise au Règlement général sur la protection des données (RGPD). Cette obligation ne prend pas fin dès qu'un ordinateur portable ou un serveur est amorti. Tant qu'un appareil contient des données, vous en êtes responsable. Dans cet article, vous découvrirez ce que le RGPD implique en matière d'élimination du matériel informatique et comment démontrer que vous avez pris les mesures nécessaires.
Que dit le RGPD concernant la destruction des données ?
Le RGPD ne mentionne aucune méthode de destruction spécifique, mais impose des exigences claires. Les données à caractère personnel doivent être protégées de manière appropriée, notamment contre tout accès non autorisé et toute perte (articles 5 et 32). De plus, vous ne devez pas conserver les données à caractère personnel plus longtemps que nécessaire. Un disque dur mis au rebut contenant d'anciennes données clients ne répond à aucune de ces deux exigences.
À cela s'ajoute l'obligation de rendre compte : vous devez être en mesure de démontrer que vous respectez le RGPD. Il ne suffit donc pas de détruire les données ; vous devez également pouvoir le prouver.
Que se passe-t-il en cas de problème ?
Si un ancien ordinateur portable ou un disque dur contenant des données à caractère personnel est perdu, ou s'il tombe entre de mauvaises mains sans avoir été effacé, on parle alors d'une fuite de données. Dans de nombreux cas, une telle fuite doit être signalée à l'Autorité chargée des données à caractère personnel dans un délai de 72 heures. Le RGPD prévoit des amendes pouvant atteindre 20 millions d’euros ou 4% du chiffre d’affaires annuel mondial. Le préjudice en termes de réputation est tout aussi important lorsque les clients apprennent que leurs données ont été retrouvées sur un appareil d’occasion.
Quatre étapes pour une destruction des données conforme au RGPD
1. Faites l'inventaire de vos supports de données
Ne vous limitez pas aux ordinateurs portables et aux serveurs. Les smartphones, les tablettes, les clés USB, les bandes de sauvegarde, les systèmes NAS, les imprimantes et les équipements réseau peuvent également contenir des données.
2. Choisissez la bonne méthode
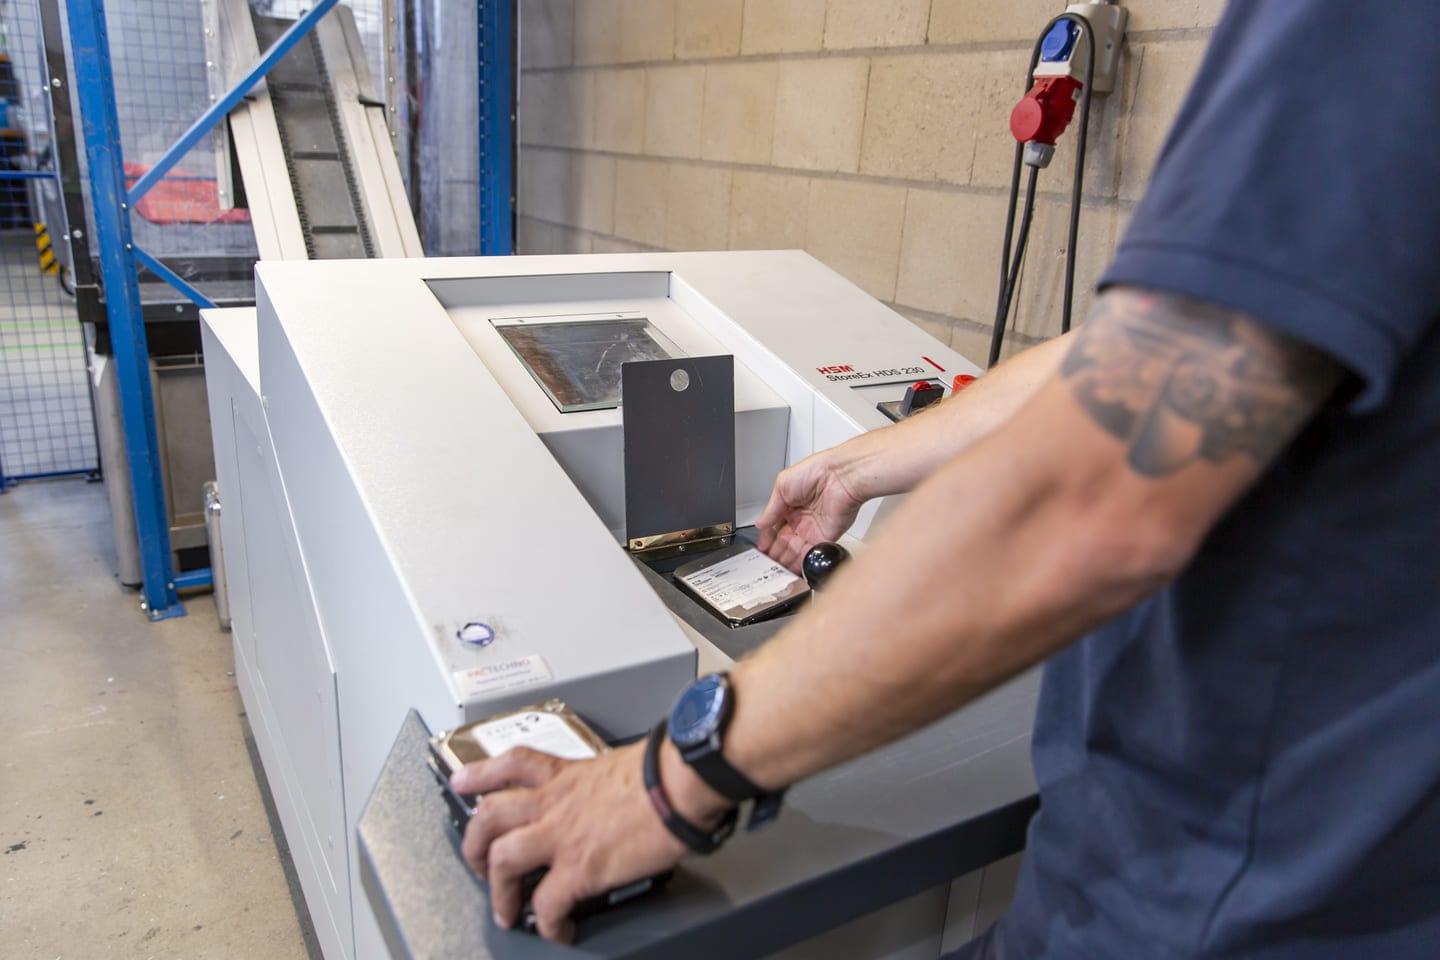
Les appareils en état de marche peuvent faire l'objet d'un effacement certifié, par exemple à l'aide du logiciel Blancco, afin de pouvoir être réutilisés par la suite. Les supports de données défectueux ou contenant des données très sensibles doivent être détruits physiquement à l'aide d'un broyeur, conformément à la norme DIN 66399. Pour en savoir plus sur les différentes méthodes, consultez notre page consacrée à destruction des données.
3. Sécuriser la chaîne
Le risque ne réside pas seulement dans la destruction elle-même, mais aussi dans le processus qui y mène. Où sont entreposés les appareils jusqu’à leur enlèvement ? Qui les transporte et comment ? Reuzado fait appel à ses propres chauffeurs et utilise des conteneurs roulants fermés, et enregistre chaque support de données à son arrivée. Si vous souhaitez que les données ne quittent pas du tout les locaux, optez pour destruction des données sur site.
4. Consignez tout par écrit
Veillez à obtenir un certificat de destruction mentionnant les numéros de série et la date pour chaque support de données, et conservez-le dans vos dossiers. Si vous faites appel à un prestataire externe, consignez également par écrit les accords relatifs au traitement. En effet, ce prestataire traite vos données à caractère personnel.
À quoi faut-il faire attention lorsqu'on choisit un prestataire ?
- L'entreprise respecte-t-elle les normes reconnues, telles que l'ISO 27001 et la DIN 66399 ?
- Recevez-vous un certificat sur un support de données, avec un numéro de série ?
- Le transport est-il sécurisé et traçable ?
- Est-il possible de suivre et de retrouver l'historique du traitement, par exemple dans un portail client ?
Reuzado travaille conformément aux normes ISO 27001 et DIN 66399, est partenaire « Gold » de Blancco ITAD et fournit un certificat pour chaque support de données via le portail client Circu-IT. Ainsi, en cas d'audit, vous disposez immédiatement de tous les documents nécessaires.
Vous souhaitez savoir comment éliminer vos équipements informatiques hors d'usage en conformité avec le RGPD ? Découvrez notre approche pour destruction des données ou demandez un devis sans engagement.
Questions fréquemment posées
Le RGPD impose-t-il une méthode de destruction particulière ?
Non. Le RGPD exige des mesures de sécurité adaptées et que vous puissiez prouver que vous respectez la réglementation. Des normes reconnues telles que la norme DIN 66399 et des logiciels d'effacement certifiés vous aident à en apporter la preuve.
Dois-je signaler la perte ou le non-effacement d'un ordinateur portable ?
Si ces données contiennent des informations à caractère personnel et qu'elles risquent de tomber entre de mauvaises mains, on parle alors de fuite de données. Dans la plupart des cas, une telle fuite doit être signalée à l'Autorité chargée de la protection des données dans un délai de 72 heures.
Combien de temps dois-je conserver un certificat de destruction des données ?
Conservez le certificat dans vos dossiers aussi longtemps que vous devrez être en mesure de justifier ce qu’il est advenu des données. Déterminez la durée exacte en concertation avec votre délégué à la protection des données ou votre juriste.